Votre base de données est ouverte à tous
Quand la sécurité au niveau des lignes est désactivée, une seule requête bien formée renvoie toutes les lignes que vos utilisateurs ont créées, sans aucune intrusion
Pour les logiciels bâtis à l'IA
 Partenaire officiel
Nous vérifions si votre appli est aussi sûre qu'elle en a l'air
Vous avez bâti un produit fonctionnel avec l'IA, sans équipe d'ingénierie. Nous y cherchons les vulnérabilités de sécurité, les données exposées et ce qui cède sous un trafic réel, et nous vous disons s'il est prêt pour le lancement. Vous recevez un plan de correction priorisé : nous effectuons les corrections, ou votre développeur ou votre outil d'IA s'en charge.
Vulnérabilités courantes
Voici les problèmes que nous trouvons le plus souvent dans les applis bâties rapidement avec l'IA, et aucun n'apparaît pendant que vous cliquez dans votre propre produit
Quand la sécurité au niveau des lignes est désactivée, une seule requête bien formée renvoie toutes les lignes que vos utilisateurs ont créées, sans aucune intrusion
Des clés API et des secrets de service sont livrés au client, où quiconque ouvre les outils de développement du navigateur peut les lire et les réutiliser
L'authentification confirme qui est l'utilisateur, mais ne vérifie jamais ce à quoi il a le droit d'accéder : il suffit de changer un ID dans l'URL pour ouvrir le compte de quelqu'un d'autre
Chaque changement généré par l'IA peut assouplir une règle qu'un changement précédent avait verrouillée, et comme rien ne produit d'erreur, l'appli cesse peu à peu de correspondre à ce que vous aviez demandé
L'audit vérifie chacun de ces points dans votre code et dans la configuration de votre base de données
Le problème
Livrer un logiciel que vous ne pouvez pas inspecter vous prive de l'information nécessaire pour juger s'il peut prendre de l'ampleur sans risque. La comparaison ci-dessous montre ce qui manque et ce que l'audit vous apporte.
Ce que vous pouvez vérifier vous-même
Ce que vous savez après l'audit
L'audit comble l'écart entre ces colonnes
Ce que nous vérifions
Chaque volet est examiné par une personne qui l'a déjà vu céder, pour que rien ne repose sur une simple liste de contrôle automatisée
Ce qu'un inconnu peut extraire de votre base de données avec un simple navigateur
Ce qui a été livré au navigateur, ce qui est stocké dans votre dépôt et ce qui aurait dû rester sur le serveur
Qui peut se connecter, qui peut agir à la place d'un autre utilisateur et quelles routes ne vérifient jamais les permissions
Là où la construction s'est écartée de ce que vous aviez demandé, comme une règle abandonnée il y a 3 prompts
Les requêtes, les limites et les tâches de fond qui fonctionnent pour 1 utilisateur et cèdent à 1 000
Paiements, téléversements, remboursements et cas limites : les flux que personne n'a exécutés plus d'une fois, où un échec silencieux ressemble à un succès
Livrables
Tout est rédigé en langage clair, pour que vous puissiez le lire vous-même et le présenter à un conseil, un client ou un investisseur sans traduction
Chaque problème est classé selon son coût probable pour votre entreprise, et le rapport indique ouvertement ce dont nous ne sommes pas encore sûrs
Ce qu'il faut corriger en premier, ce qui peut attendre et ce que nous laisserions tel quel. Le plan vous appartient, peu importe qui réalise le travail.
Un total exact, fondé sur le nombre de changements et le coût par changement, que vous approuvez avant le début du travail
Une fois les correctifs en place, vous recevez un résumé de vérification qu'un client, un partenaire ou un investisseur peut lire et sur lequel il peut s'appuyer
Exemple illustratif. Votre rapport est construit à partir de votre appli.
Tarifs
La seule décision à prendre maintenant est l'audit. Tout ce qui suit est tarifé selon ce que l'audit trouve, et vous approuvez ce prix avant le début du travail.
Étape 1 · Commencer ici
1 000 $ USforfait unique
Découvrez où en est votre appli et ce qu'il en coûtera pour la rendre sécuritaire et stable
Étape 2 · Le correctif
295 $ US/ changement vérifié
Nous corrigeons ce que l'audit a trouvé et renforçons votre appli pour le trafic réel
Prix fixé à partir des constats de votre audit, jamais estimé sans audit
Étape 3 · Rester solide
300 à 600 $ US/ mois
Une revue continue qui garde votre appli sécuritaire pendant que vous continuez à construire avec l'IA
Nous revoyons chaque changement significatif, sans surveillance en temps réel. L'audit et les correctifs sécurisent votre appli, et cette couche la garde sécuritaire pendant que vous continuez à construire.
Processus
Vous continuez de construire, et nous vous donnons à chaque étape une évaluation indépendante de ce qui a été bâti
Nous vérifions comment vos données sont protégées, qui peut accéder à quoi, où la construction a dérivé et quelles parties céderont à mesure que l'utilisation augmente
Ce qui est sain, ce qui est à risque et ce dont nous ne sommes pas encore sûrs, rédigé pour que vous puissiez le présenter à votre conseil ou à vos investisseurs
Pendant que vous continuez à construire, nous revoyons chaque changement significatif et détectons les nouveaux problèmes avant qu'ils n'atteignent la production
Preuve
Certains de ces projets étaient des audits d'applis écrites par d'autres équipes. Nous avons bâti les autres nous-mêmes, et chacun est passé par la même revue avant son lancement.
Le Global Internet Forum to Counter Terrorism, fondé par Meta, Microsoft et YouTube, avait besoin d'un seul endroit pour que son Operating Board et son Independent Advisory Committee travaillent. Nous avons construit le portail de gouvernance et l'avons mené de la construction au lancement.
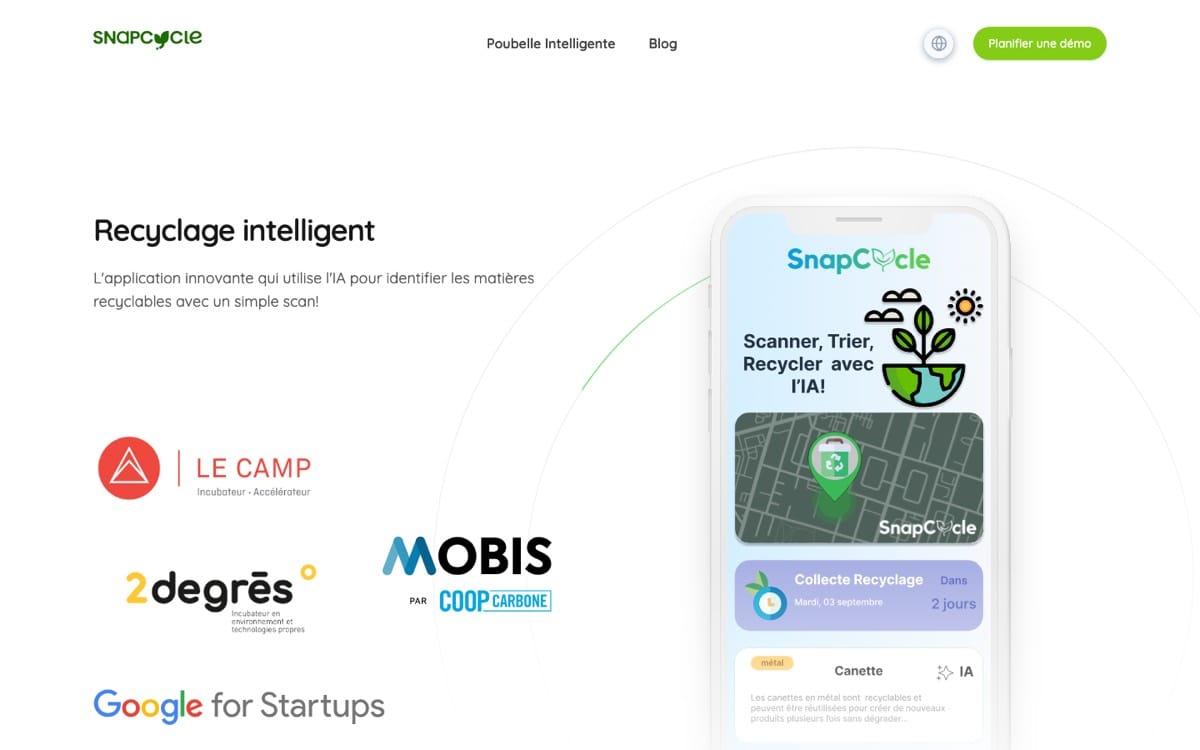
Une appli qui identifie les matières recyclables à partir d'un seul scan, en route vers l'App Store et Google Play. Nous avons accompagné l'équipe dans ses choix technologiques et ses décisions d'architecture : les appels qui coûtent cher à reculer plus tard.
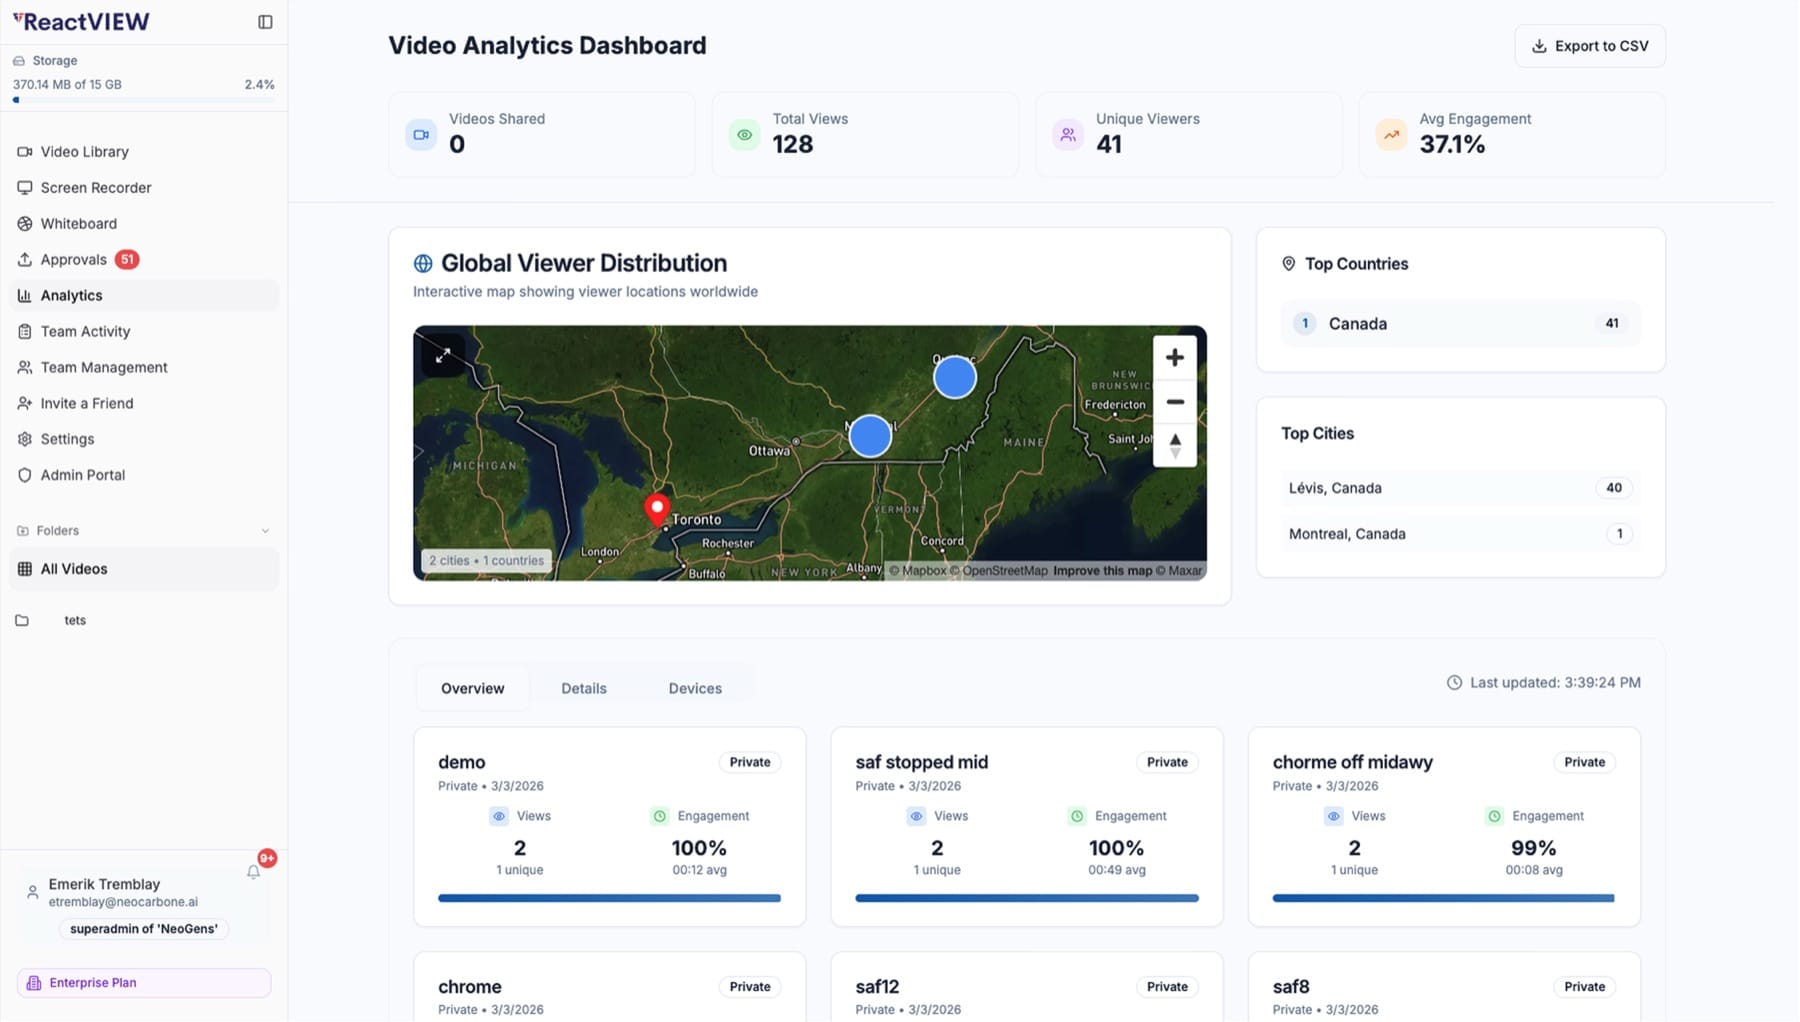
Les entraîneurs enregistrent un match, le revoient image par image, dessinent le jeu sur un tableau tactique en direct, et voient qui a regardé. Nous sommes arrivés en cours de projet et avons repris le développement du produit.
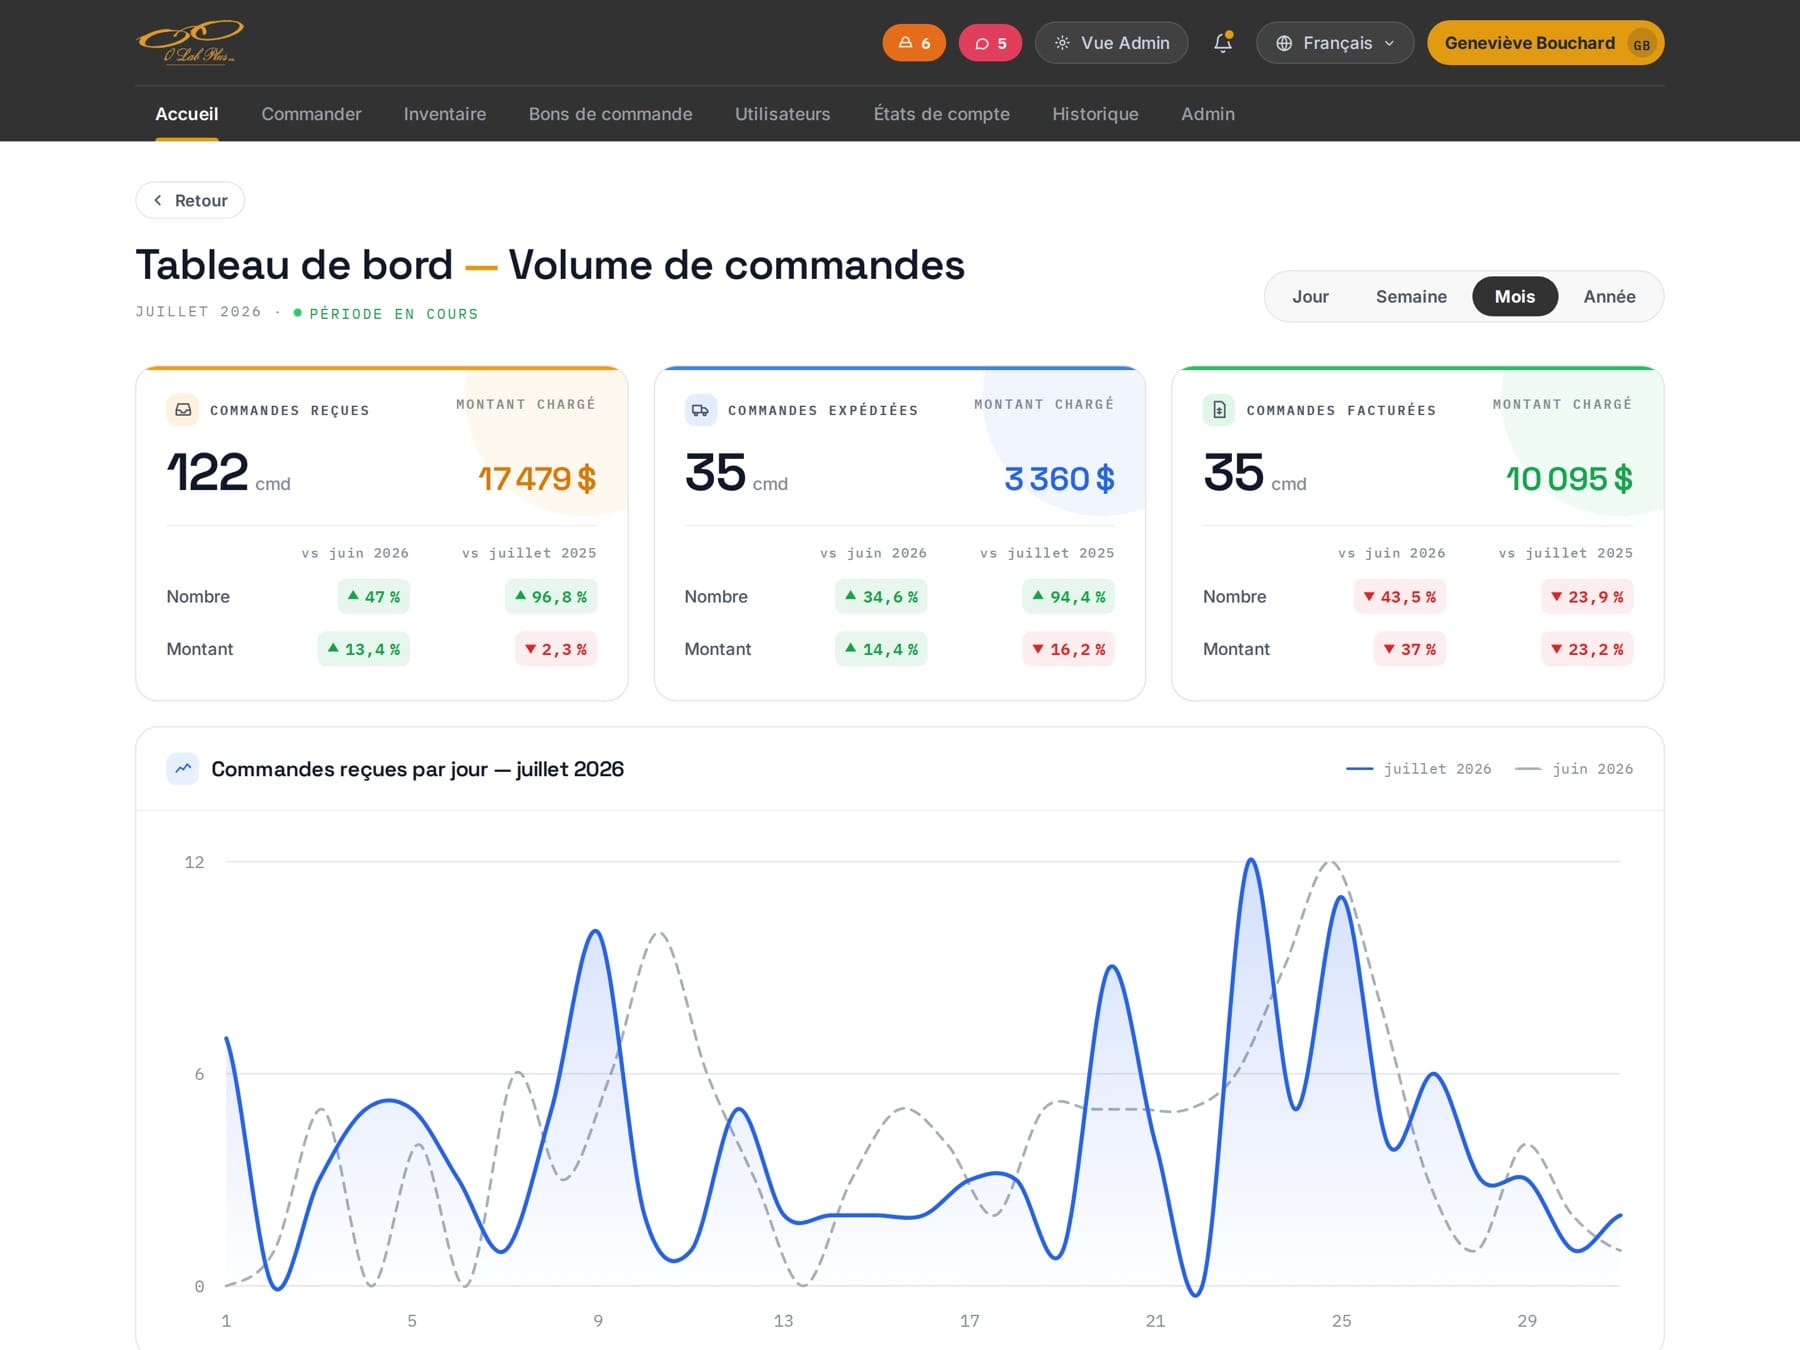
Un laboratoire optique indépendant à Brossard, au Québec, qui sert des cliniques de soins visuels depuis 1987. Nous développons et maintenons la plateforme, et avons amélioré la vitesse et la qualité de chaque livraison.
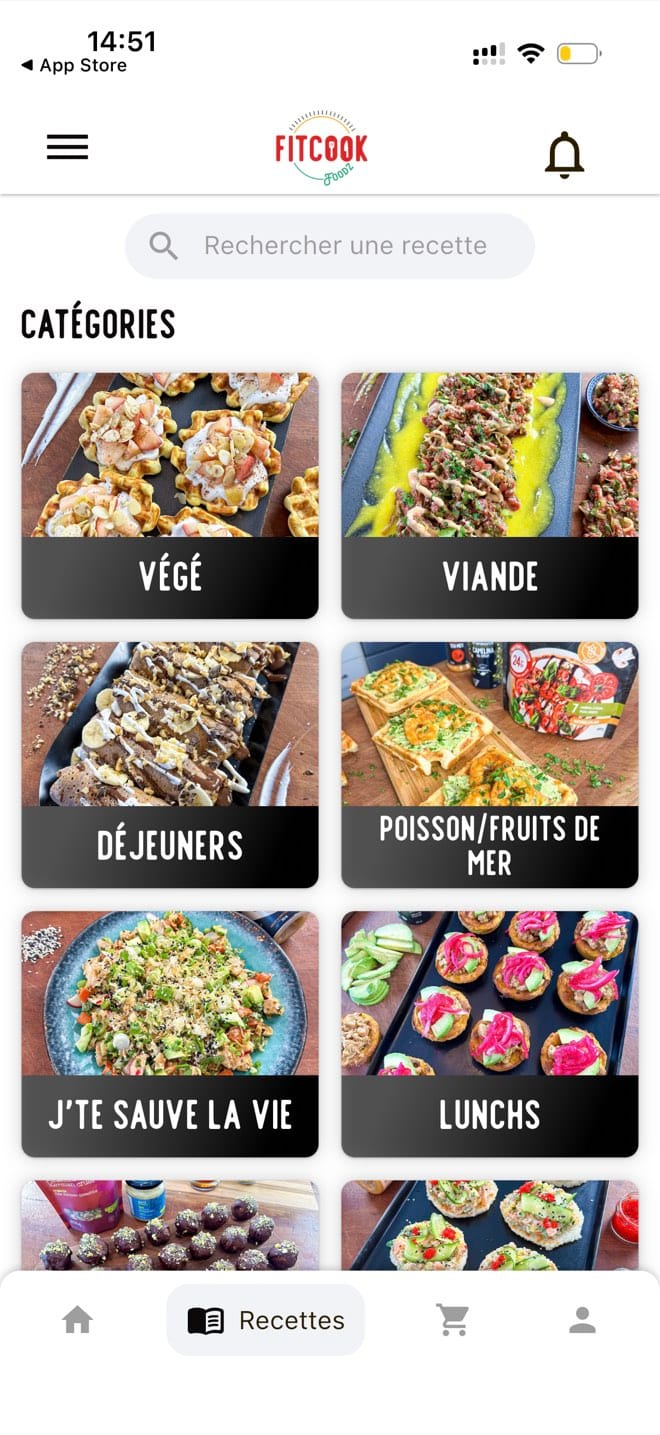


Une bibliothèque de recettes avec les données nutritionnelles complètes, une boutique intégrée à Shopify, un abonnement premium, des cours de cuisine et un fil communautaire. En ligne sur l'App Store et Google Play.
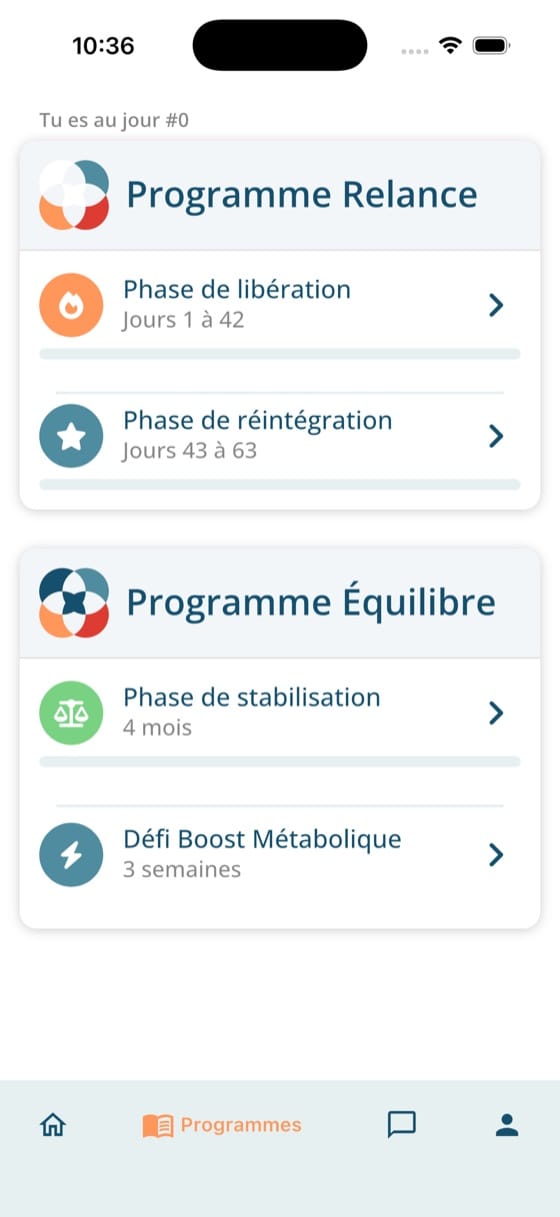
Un programme d'accompagnement québécois, dans une appli que le client possède : le curriculum complet, un messager d'accompagnement avec notes vocales et diffusions planifiées, et le progrès de chaque client dans une seule base de données
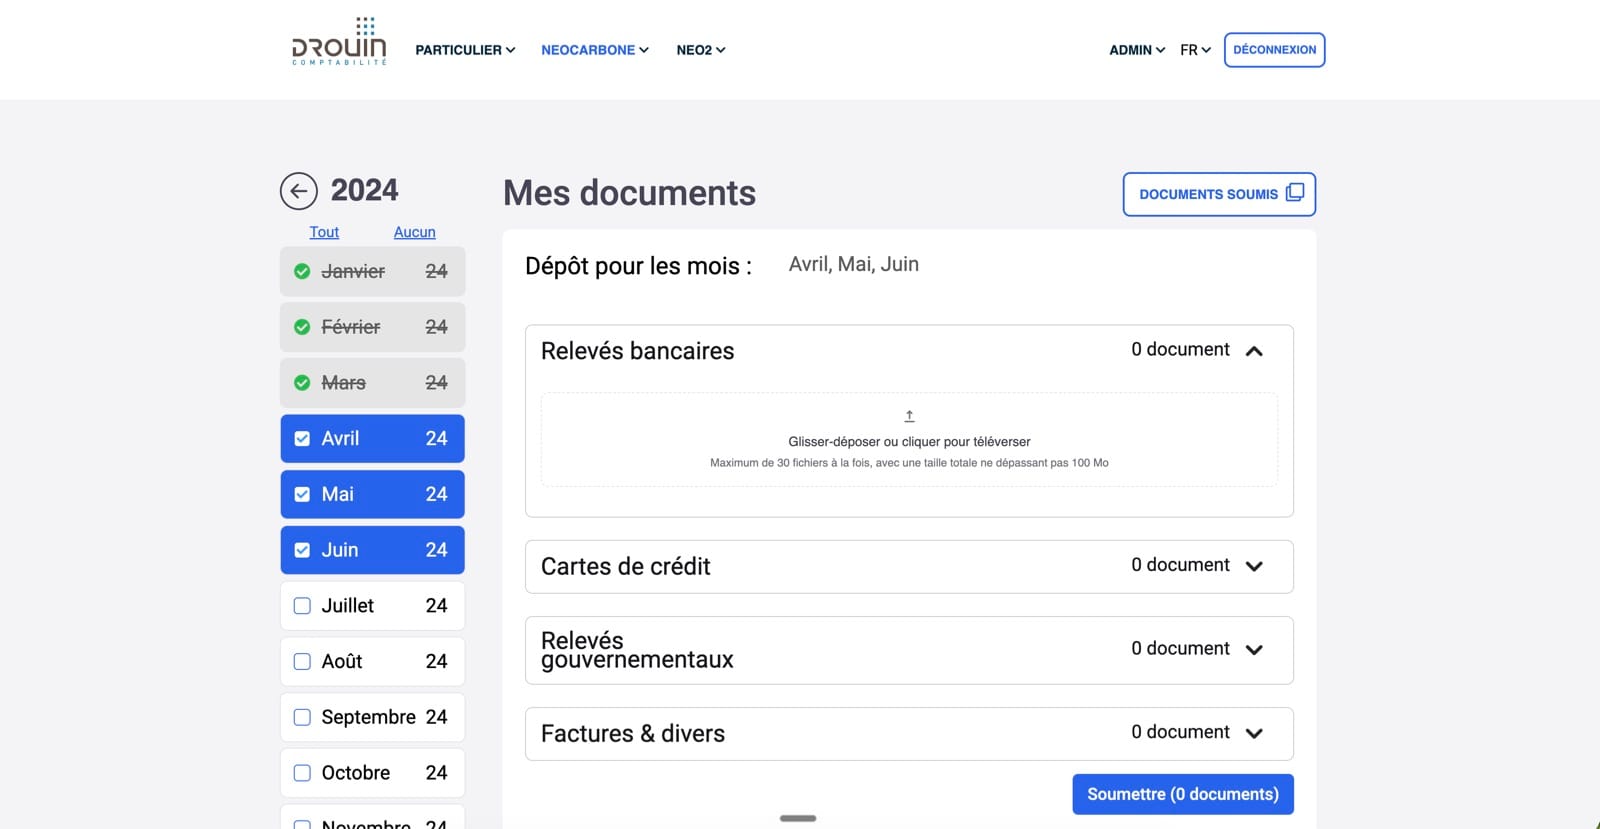
Chaque année, 2 cabinets comptables québécois collectent le même dossier fiscal auprès de chaque client. Nous avons construit le portail qui demande les documents, guide le client dans le questionnaire et envoie les rappels.
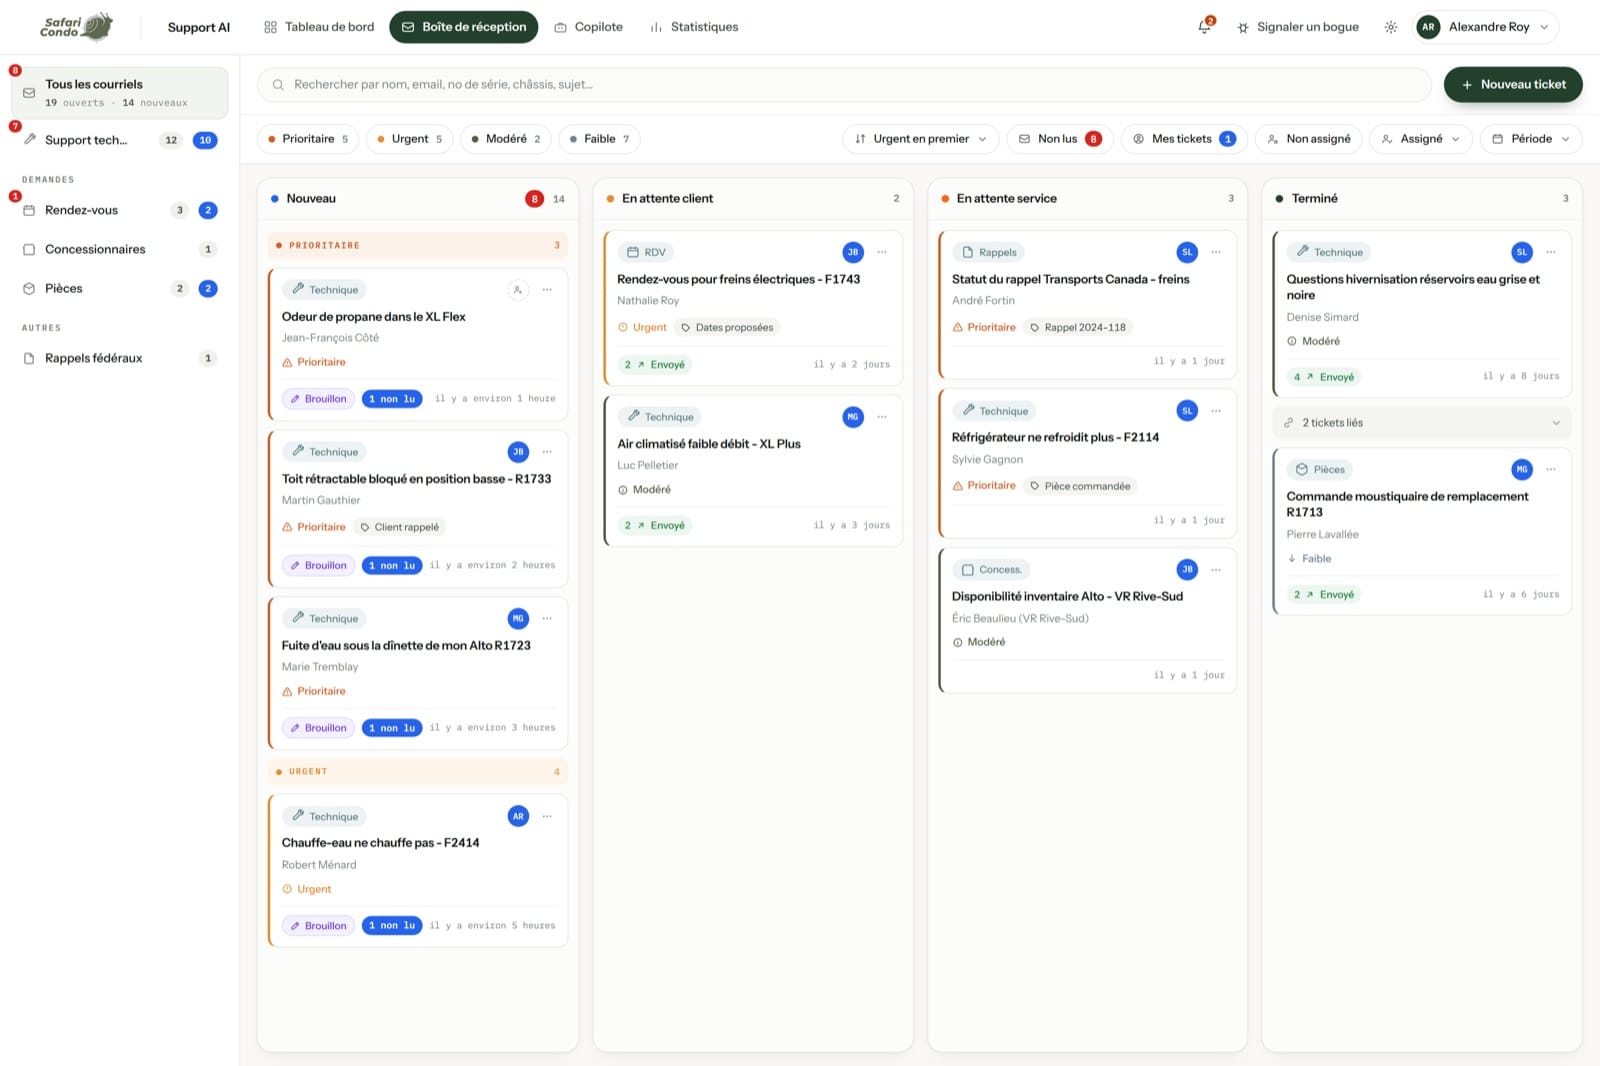
Un fabricant québécois de véhicules récréatifs qui recevait plus de demandes de soutien que son équipe ne pouvait en lire. Nous avons automatisé le service de soutien : chaque demande est classée et arrive avec une réponse rédigée et la documentation pertinente jointe.
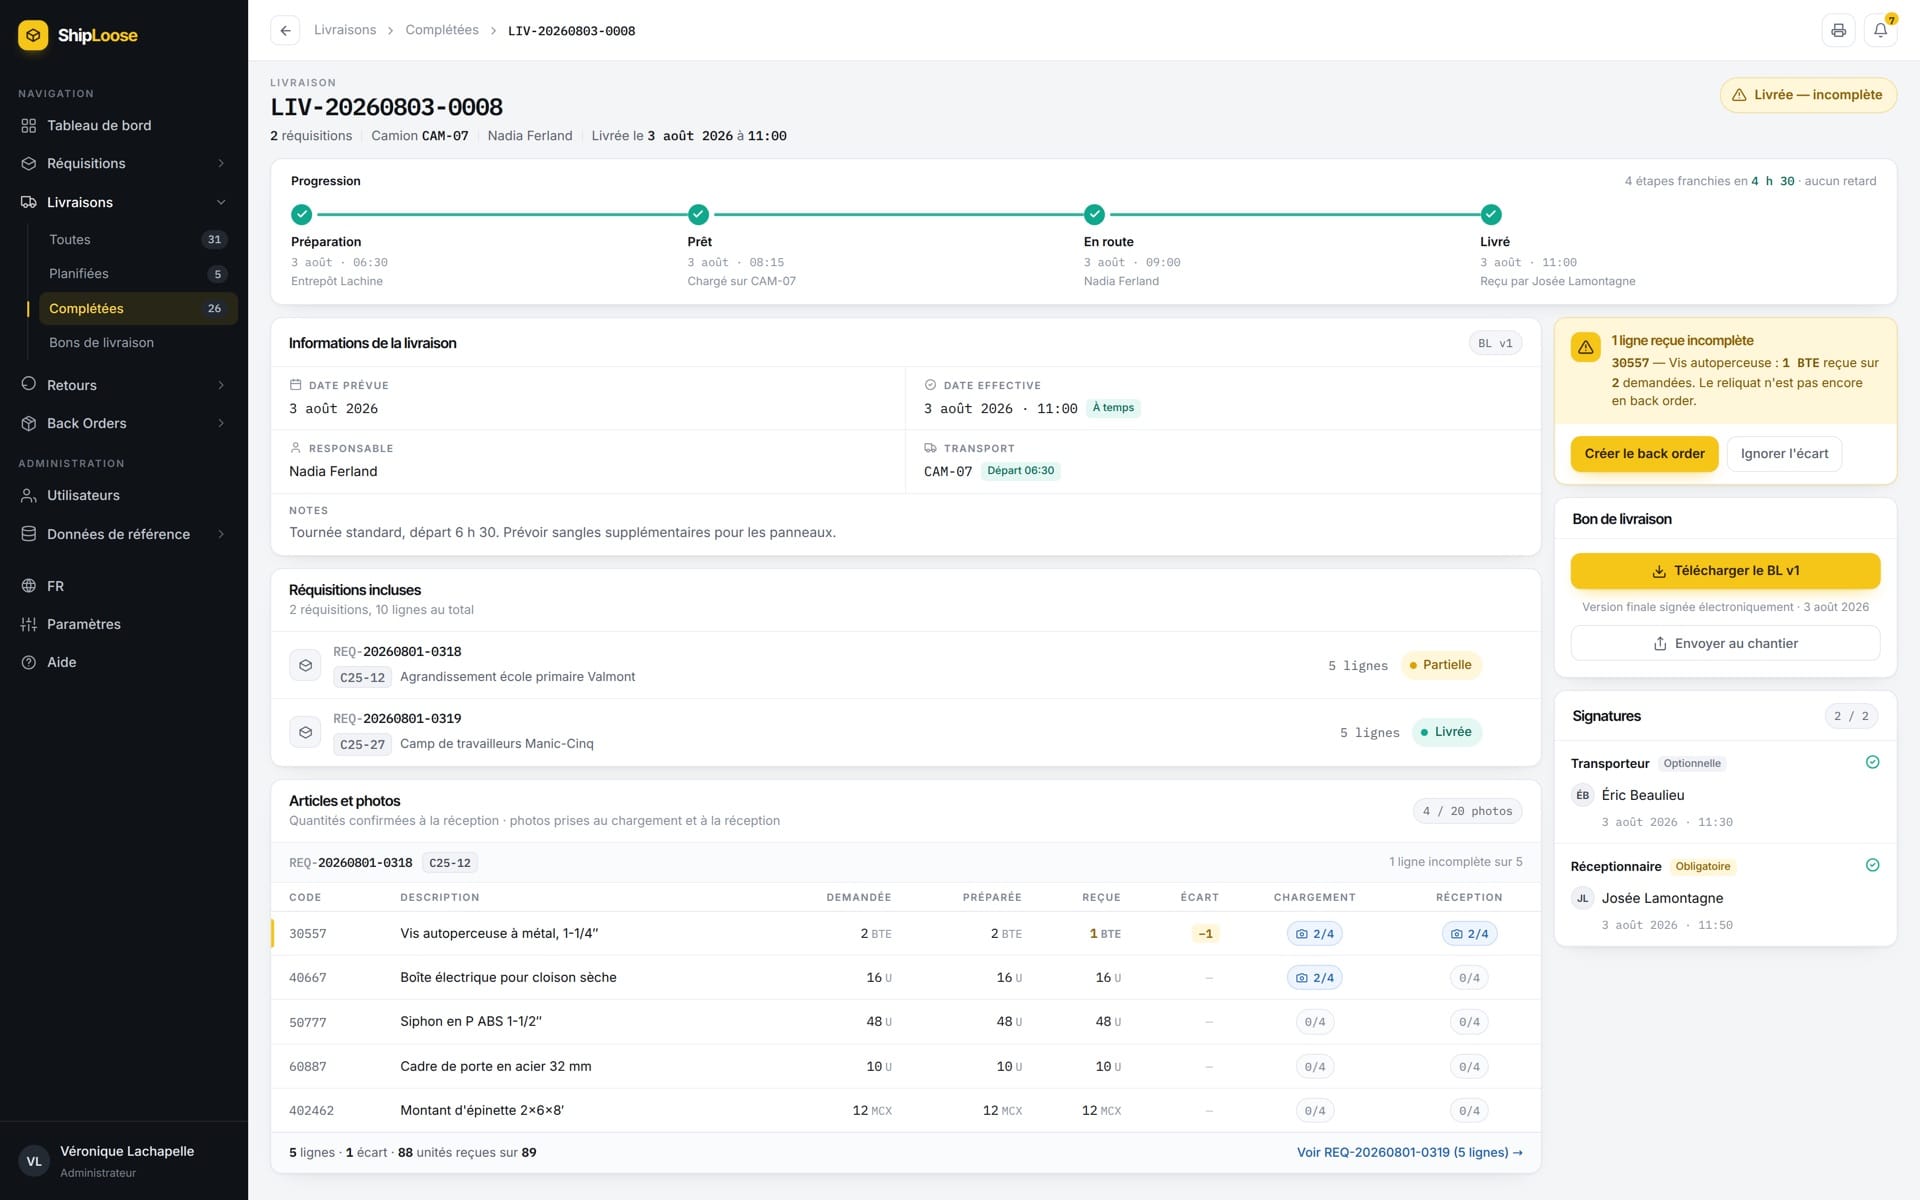
Un fabricant en construction modulaire faisait passer chaque demande de matériel entre ses chantiers et son entrepôt par un tableur partagé. Nous avons cadré le remplacement, puis construit l'application qui a pris sa place.
Lire l'étude de casOù ça s'en va
Aujourd'hui, nous sécurisons une appli à la fois et la gardons sécuritaire à mesure qu'elle évolue. Notre objectif à plus long terme est la cohérence partout, où les gens, les politiques, les processus et l'IA d'une organisation restent alignés entre eux.
Nous commençons par une seule appli parce que c'est là que le besoin est le plus pressant aujourd'hui, et nous travaillons vers des organisations entières qui restent cohérentes avec ce qu'elles entendent faire
Maintenant
Un audit de ce qui est cassé, exposé ou dérivé de ce que vous vouliez, examiné par une personne et rédigé en langage clair
Ensuite
Une couche qui continue de vérifier votre appli par rapport à ce que vous vouliez pendant que vous la modifiez, pour que les constats restent à jour après la remise du rapport
L'horizon
Des gens, des politiques, des processus et de l'IA alignés les uns sur les autres à l'échelle d'une organisation entière, au-delà d'une seule appli
Ceci décrit la direction que nous prenons, pas des services que nous offrons aujourd'hui
FAQ
Oui. L'audit est conçu pour les fondateurs qui ne sont pas techniques. Nous travaillons dans les outils que vous utilisez déjà et sommes partenaire officiel Lovable, si bien que vous n'aurez ni à nous expliquer votre architecture ni à faire appel à un ingénieur pour lire le rapport.
Non. L'audit est en lecture seule, donc nous ne modifions rien dans votre appli. Si vous allez de l'avant avec les correctifs, vous approuvez d'abord la portée de chaque changement, et nous vérifions chacun avant sa mise en production.
Vous recevez alors cette conclusion par écrit, et c'est le livrable : une confirmation documentée que votre appli est saine, ce qui constitue un résultat utile en soi
Non. Le rapport de constats et le plan de correctifs vous appartiennent, et vous pouvez les remettre à votre développeur, à un autre studio ou à votre outil d'IA. Nous serions heureux de faire le travail, mais l'audit constitue à lui seul un livrable complet.
Un scanner reconnaît des motifs connus. Nous vérifions si votre appli fait ce que vous vouliez : que les données sont verrouillées, que les règles d'accès sont cohérentes et que l'appli tient face à de vrais utilisateurs. Nous indiquons aussi ce dont nous ne sommes pas sûrs, ce qu'un scanner ne peut pas faire.
295 $ US par changement vérifié. Votre audit fixe le nombre de changements, habituellement 6 à 10 pour une petite appli, et vous recevez un total exact à approuver avant le début du travail.
Prochaine étape
L'audit vous donne, en langage clair, un portrait de la sécurité de votre appli et un plan chiffré pour tout ce qui doit être corrigé
Tarifs
La seule décision à prendre maintenant est l'audit. Tout ce qui suit est tarifé selon ce que l'audit trouve, et vous approuvez ce prix avant le début du travail.
Étape 1 · Commencer ici
1 000 $ USforfait unique
Découvrez où en est votre appli et ce qu'il en coûtera pour la rendre sécuritaire et stable
Étape 2 · Le correctif
295 $ US/ changement vérifié
Nous corrigeons ce que l'audit a trouvé et renforçons votre appli pour le trafic réel
Prix fixé à partir des constats de votre audit, jamais estimé sans audit
Étape 3 · Rester solide
300 à 600 $ US/ mois
Une revue continue qui garde votre appli sécuritaire pendant que vous continuez à construire avec l'IA
Nous revoyons chaque changement significatif, sans surveillance en temps réel. L'audit et les correctifs sécurisent votre appli, et cette couche la garde sécuritaire pendant que vous continuez à construire.